Бариста не должен видеть зарплату коллег, а управляющий одной точки — выручку соседней. Именно это и настраивается доступами. Разберём их так, чтобы вы могли ответить на вопрос «почему он это видит» в любой момент.
Почему доступ на должности, а не на человеке
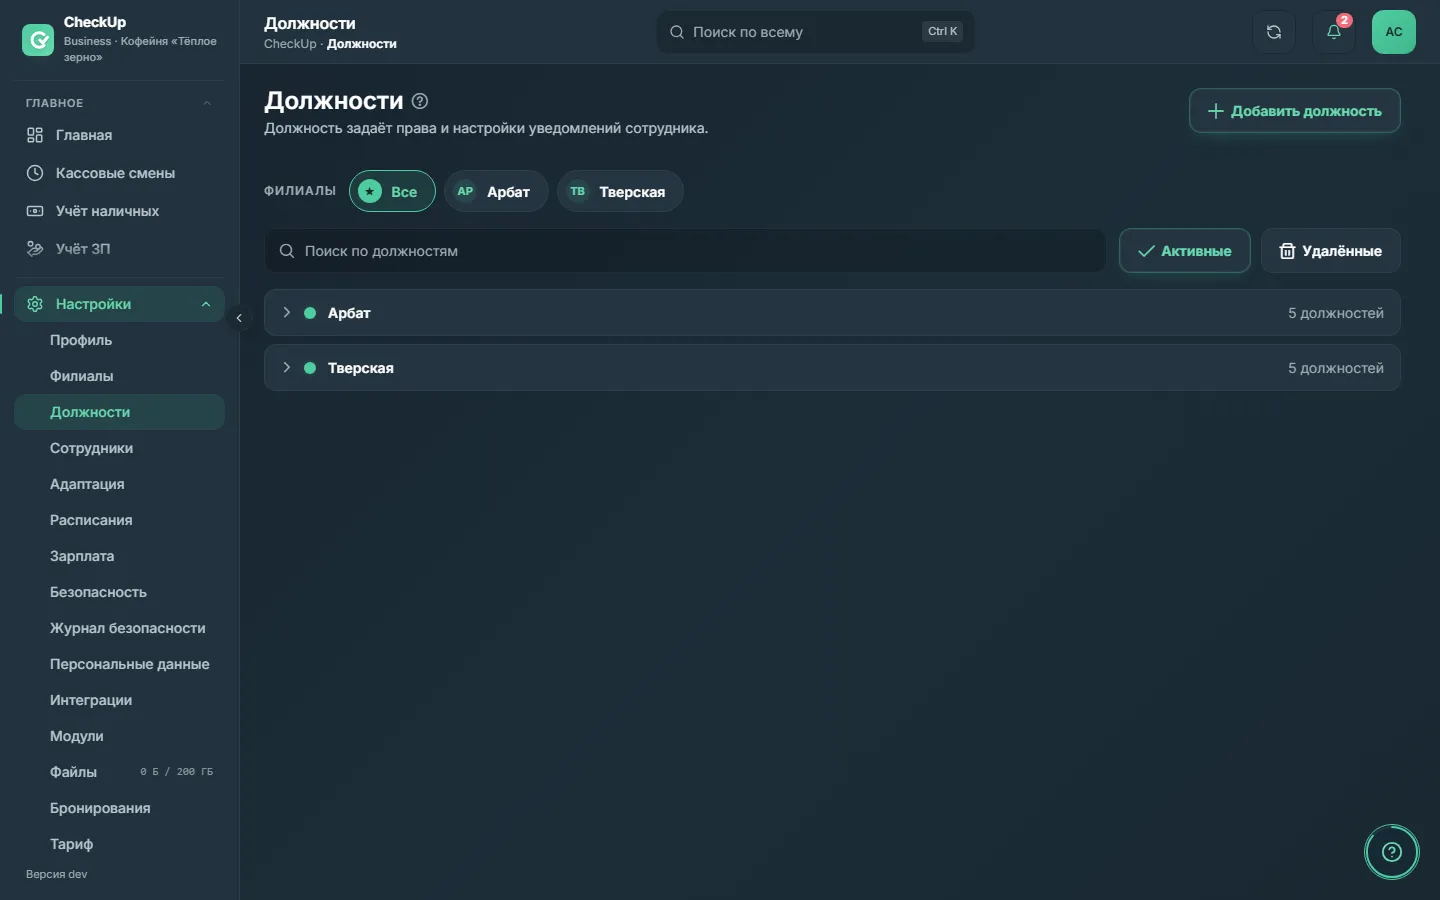
Доступ выдаётся должности — это набор прав, который занимают сотрудники. Поменяли доступ у должности «Бариста» — изменение сразу действует на всех баристов, и не нужно обходить пятнадцать карточек.
Отсюда практическое следствие: если одному человеку нужно больше, чем остальным на его позиции, ему заводится отдельная должность («Старший бариста»), а не «галочка лично для него» — такой галочки в системе нет. Как создать должность — в статье должности.
Два уровня доступа
В окне должности, на вкладке «Основные», есть выбор «Уровень доступа» — это базовый слой:
| Уровень | Что даёт |
|---|---|
| Сотрудник | Кабинет сотрудника: своя смена, свои чек-листы, свои начисления. Разделы управления открываются по одному — сеткой доступа. |
| Администратор | Все разделы и все действия, во всех филиалах организации. Отмечать ничего не нужно, и вкладки с сеткой у такой должности нет. |
Третий уровень — Владелец — есть только у системной должности, вручную он не назначается.
Что означают уровни в сетке
У должности с уровнем «Сотрудник» появляется вкладка «Доступ в кабинет организации»: строка на каждый раздел, в строке — уровень.
| Уровень | Что можно |
|---|---|
| Нет | Раздел не открывается сверх того, что уже положено сотруднику. |
| Просмотр | Читать, но не менять. |
| Изменение | Вести раздел: создавать и править записи. |
| Полный доступ | Плюс необратимое — например удалять денежные записи в учёте наличных. |
Уровня «Изменение» нет у каждого раздела: четыре уровня различают чек-листы, расписания и наличные, у остальных три. Так сделано намеренно — показать «Изменение» там, где система не отличает его от полного доступа, значит пообещать урезанный доступ и выдать полный.
Сетка только добавляет права и никогда не отнимает. «Нет» — это «сверх базового ничего», а не «запрещено»: если раздел уже положен уровню доступа, он останется. Чтобы закрыть человеку раздел, его нужно перевести на должность, которой этот раздел не положен.
Должность «Владелец» и передача прав
Должность «Владелец» создаётся автоматически при регистрации и отличается от остальных:
- её нельзя удалить, отключить или переименовать;
- у неё всегда все права и всегда все филиалы — новый филиал подшивается к ней сам;
- редактировать у неё можно только группу и каналы уведомлений.
Если владелец в организации последний, кнопка «Удалить» не удаляет его молча: система открывает окно передачи прав со списком кандидатов (администраторы помечены как рекомендуемые) и кнопкой «Передать и удалить». В одной операции новый сотрудник становится владельцем, старый удаляется, и об этом остаётся запись в журнале.
Если владелец в организации единственный пользователь, передать права некому: система предложит сначала пригласить сотрудника.
Что нельзя раздать должности
Часть разделов доступна только владельцу и администратору, и уровнем в сетке не выдаётся:
- Персональные данные и заявки на их удаление, журнал безопасности, настройки SSO — документы оператора персональных данных и настройки входа не раздаются линейной должности. Подробнее — в статьях про вход и персональные данные.
И наоборот, без всякой настройки всем доступны: профиль, безопасность своего аккаунта, файлы и помощь — это самообслуживание.
Пункт исчез из меню — это ещё не проверка доступа: меню только не показывает заведомо недоступное. Настоящий запрет стоит на сервере, и по прямой ссылке раздел тоже не откроется.